L'Early Access di SentriKat è aperto: il Cloud è gratis sul piano che scegli, senza carta di credito. Inizia ora

Per le aziende europee soggette a NIS2 e DORA

Dimostra al revisore che gestisci le vulnerabilità. Senza un team di sicurezza.

SentriKat trova le vulnerabilità che gli attaccanti stanno sfruttando nel software che usi, e ti dà le prove per la parte dell'articolo 21 della NIS2 che riguarda le vulnerabilità, datate e con checksum. Basta una persona per gestirlo. Sui tuoi server o nel nostro cloud nell'UE.

Al 20 novembre 2026 sono 1637 le vulnerabilità sfruttate davvero. SentriKat confronta il software delle tue macchine con ognuna di queste.
Prenota una demo dal vivo → Te la mostriamo in videochiamata, con dati di esempio.

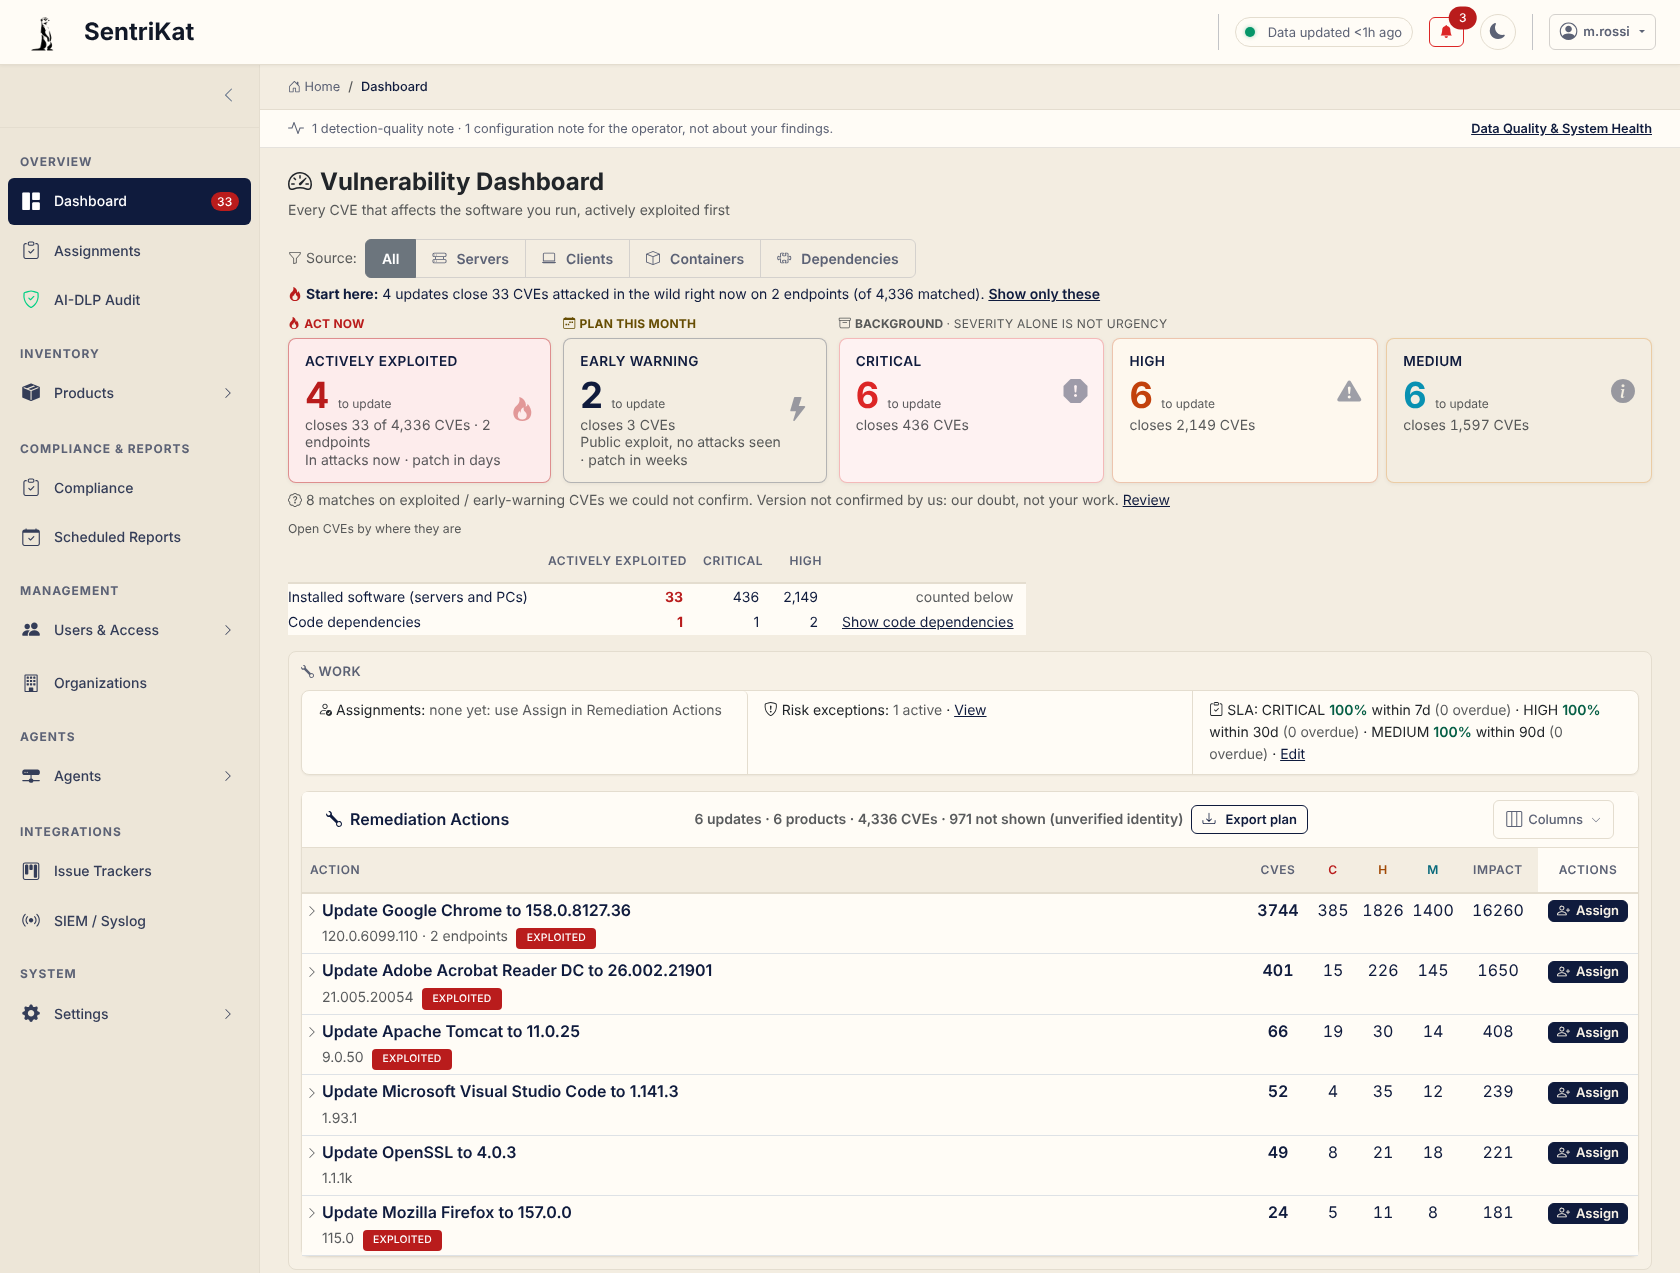
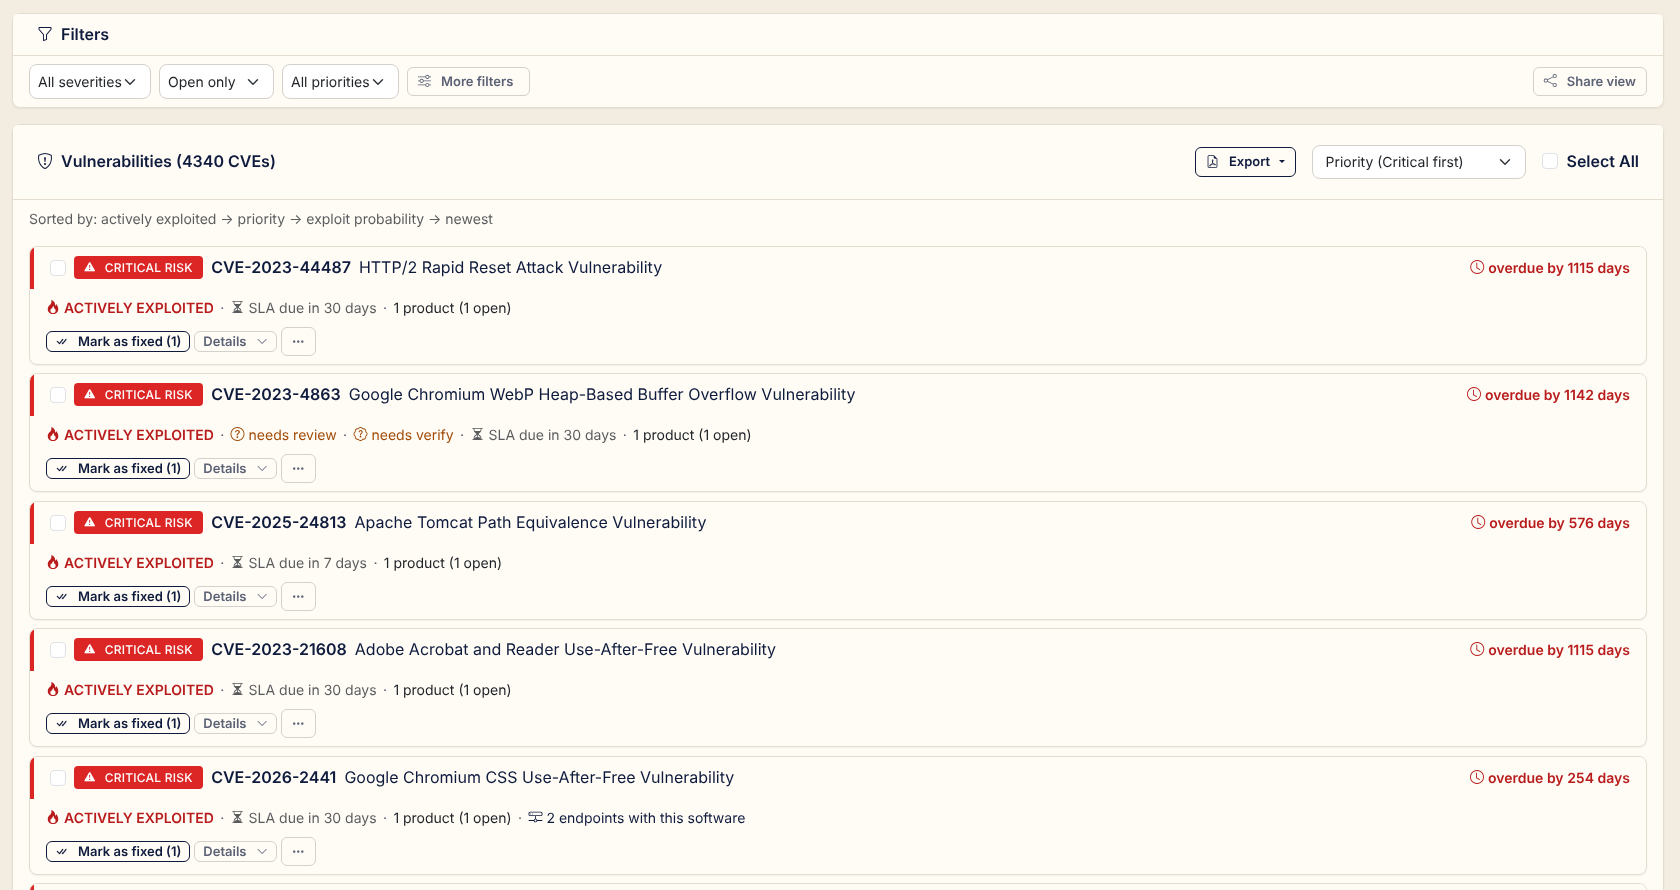
SentriKat dashboard: actively exploited vulnerabilities first, then the updates that close the most of them SentriKat dashboard, detailed vulnerability list and remediation view

La dashboard di SentriKat, con dati di esempio.

Privacy secondo le regole europee
Report NIS2 già dentro
I tuoi dati restano tuoi
Codice sorgente ispezionabile
OWASP ASVS L1

Due liste. Solo una merita il tuo tempo.

Un report da scanner
  • Migliaia di segnalazioni, ordinate per CVSS
  • Nessuna indicazione su quali siano davvero sfruttate
  • Una falla che il fornitore ha già corretto risulta ancora aperta
  • Scegli d'istinto, e poi devi giustificarlo all'auditor
SentriKat
  • Prima quelle sfruttate davvero, non quelle che hanno solo un punteggio alto
  • Advisory dei fornitori letti ogni giorno: se è già risolta, lo vedi
  • Versioni confrontate con le regole della tua distribuzione
  • Il report NIS2 articolo 21 nasce dagli stessi dati

Sulla tua infrastruttura, o sulla nostra

Stessi agent, stesse regole, stessi report. Fatto in Europa, ospitato in Europa.

On-premises

Docker Compose sui tuoi server. Un'installazione con licenza si collega al nostro server ogni 12 ore e manda solo dei conteggi. La condivisione dei nomi dei software con la nostra knowledge base si può spegnere, e un'installazione isolata non manda niente. Funziona anche isolata da internet.

Il tuo inventario completo e i risultati delle scansioni restano sui tuoi server
Funziona anche isolato da internet
Agent leggibili, sono bash e PowerShell in chiaro
Community Edition gratis, oppure Professional con tutto
Adatto a difesa, pubblica amministrazione e sanità
Da €4999 /anno (la Community Edition è gratis)
Chiedi l'accesso Community Edition gratuita
Consigliato

EU Cloud

Lo gestiamo noi, in datacenter ISO 27001. I dati dei tuoi sistemi restano nell'UE.

Ogni piano con tutti i suoi limiti (fino a 50 agent su Business)
Nessuna infrastruttura da gestire
Aggiornamenti e patch di sicurezza in automatico
4 piani: Starter → Pro → Business → Enterprise
Dati che restano nell'UE
Da €590 /anno
Inizia ora

Scegli quello che preferisci: se cambi idea dopo, lo storico resta.

Vedi tutti i piani e i prezzi →

Le norme che ti chiederanno in audit

Pronto per NIS2

Articolo 21: gestione del rischio, notifica degli incidenti, catena di fornitura.

Conforme al GDPR

Minimizzazione dei dati, e dove stanno fisicamente.

Pronto per DORA

Rischio ICT per le entità finanziarie, e per i loro fornitori.

E quello che applichiamo a noi stessi: OWASP ASVS Level 1, OWASP Top 10, CWE Top 25, security headers, 12-Factor.

Entra nell'Early Access

Il Cloud è gratis sul piano che scegli, e all'avviamento ci pensiamo noi. L'avviamento seguito da noi arriva a 30 clienti cloud.